EU GMP Annex 11 개정 초안 요약, 컴퓨터화 시스템 기준 무엇이 바뀌나
컴퓨터화 시스템 규정인 EU GMP Annex 11의 2025년 개정 협의 초안을 현행 2011년판과 비교해 계정 권한, 감사 추적 (Audit Trail), 전자서명, 공급자 관리, 보안, 백업 변화를 정리합니다.
작성 기준일: 2026년 11월 16일. 이 글이 다루는 개정안은 2025년에 공개된 협의 초안으로, 아직 채택되지 않았고 확정 시기도 정해지지 않았습니다. 현행 규정은 2011년판(2011년 6월 30일 시행)이고, 초안의 내용은 최종본에서 바뀔 수 있습니다.
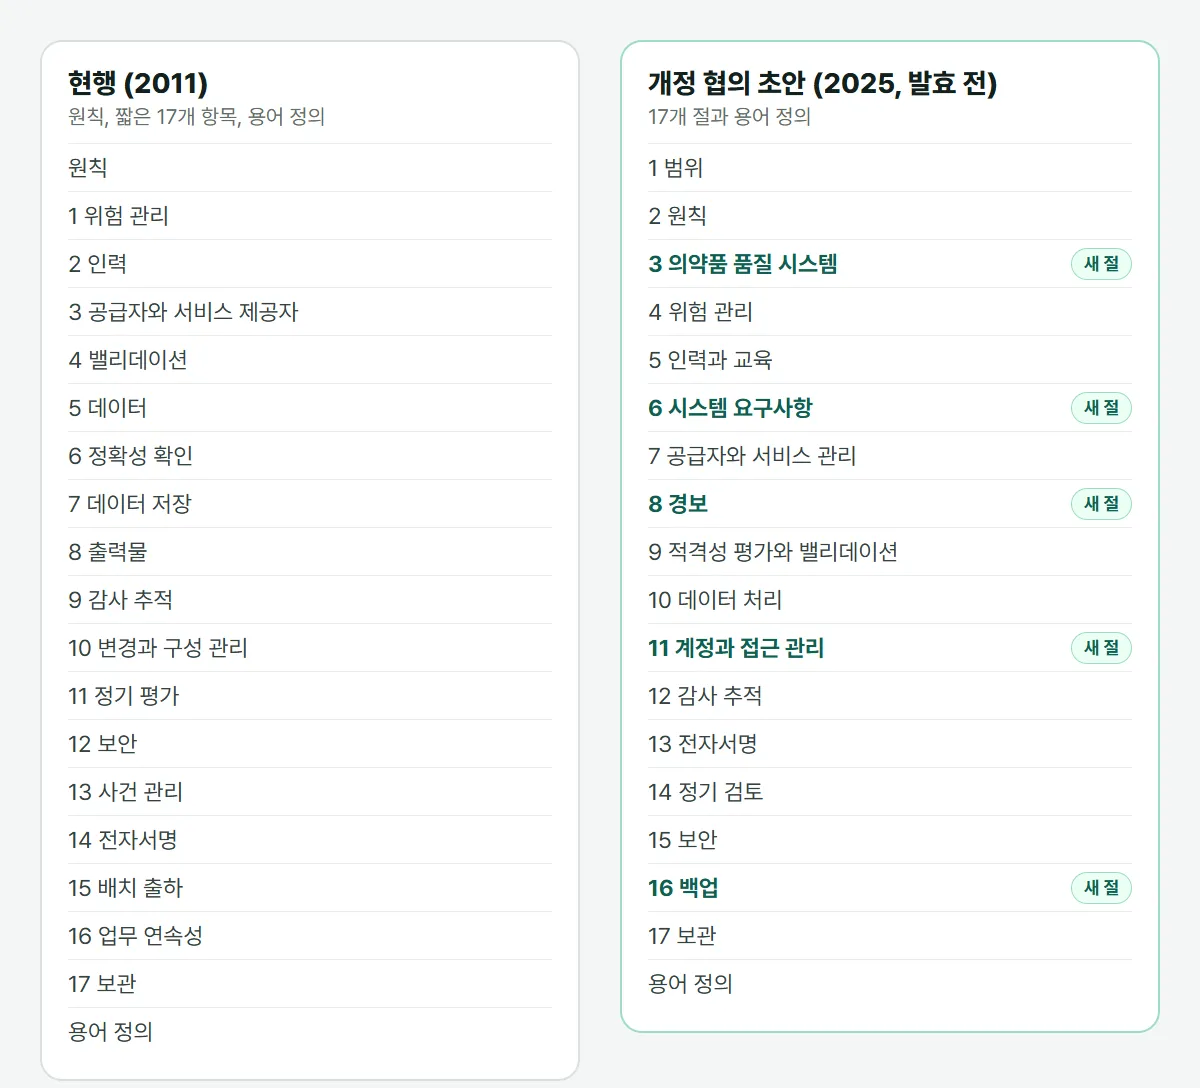
EU GMP Annex 11은 GMP에 쓰는 컴퓨터화 시스템의 기준입니다. 현행 2011년판은 원칙과 짧은 17개 항목으로 되어 있고, 개정 협의 초안은 17개 절과 용어 정의로 크게 늘었습니다. 초안의 머리말은 클라우드 서비스와 새 기술의 쓰임이 늘어난 것을 개정의 배경으로 듭니다. 두 문서의 번호는 서로 맞지 않으므로, 아래에서는 "현행 9절", "초안 12절"처럼 어느 판의 번호인지 늘 함께 적습니다.
한눈에 보는 변화
| 영역 | 현행 (2011) | 개정 협의 초안 (2025, 발효 전) |
|---|---|---|
| 데이터 완전성 | ALCOA+를 들지 않음 | 초안 2.4: ALCOA+를 원칙으로 듦 |
| 품질 시스템 | 품질 시스템의 절은 없음 (변경과 구성 관리는 현행 10절, 사건 관리는 현행 13절) | 초안 3절: 일탈, 변경, 내부 감사, 경영 검토, 경영진의 감독을 컴퓨터화 시스템에 걺 |
| 공급자 | 현행 3절: 계약, 위험에 따른 감사 | 초안 7절: 맡겨도 책임은 회사에, SLA와 KPI로 관리 |
| 경보 | 없음 | 초안 8절 |
| 계정과 접근 | 현행 12절: 허가된 사람만 접근 | 초안 11절: 개인 계정, MFA, 잠금, 직무 분리 |
| 감사 추적 | 현행 9절: 위험에 따라 두고 정기 검토 | 초안 12절: 끌 수 없게, 독립 검토, 원칙적으로 출하 전 |
| 전자서명 | 현행 14절: 세 가지 기대 | 초안 13절: 다시 본인 확인, 의미, 표시, 기록과의 연결 |
| 보안 | 현행 12절 안에 | 초안 15절: 20개 항목 |
| 백업 | 현행 7.2: 정기 백업과 복구 확인 | 초안 16절: 주기와 보관 기간, 분리, 복구 시험 |
계정과 접근
가장 크게 늘어난 곳입니다. 초안 11.1은 모든 사용자에게 개인 계정을 두라고 하고, 읽기 전용이 아닌 공용 계정을 쓰는 것을 데이터 완전성 위반으로 봅니다. 통제된 경계 밖에서 중요한 시스템에 접속할 때는 여러 요소로 본인을 확인하는 MFA(11.6), 정해진 횟수를 틀리면 잠금(11.7), 쓰지 않으면 자동 로그아웃(11.8)이 들어갑니다. 초안 11.10은 GMP 활동을 하는 사용자에게 관리자 권한을 주지 않는 직무 분리와 최소 권한을 원칙으로 들고, 11.11은 계정과 역할을 정기적으로 다시 확인하고 그 결과를 남기라고 합니다. 현행 12.1은 허가된 사람만 접근하도록 통제하라는 데서 그칩니다.
감사 추적과 전자서명
초안 12.2는 누가(역할 포함), 무엇을(이전 값과 새 값), 언제, 왜를 남기고, 값을 바꿀 때 시스템이 사유를 묻게 합니다. 감사 추적은 늘 켜서 잠그고(12.3), 검토는 직접 관여하지 않은 사람이(12.6), 원칙적으로 배치 출하 전에(12.8) 합니다. 감사 추적을 정렬하고 검색할 수 있게 하라는 요구(12.4)도 새로 들어갔습니다. 현행 9절은 위험 평가에 따라 감사 추적을 두고, 바꾸거나 지운 사유를 남기고, 정기적으로 검토하라는 원칙에 머뭅니다.
전자서명은 현행 14절의 세 가지 기대(수기 서명과 같은 무게, 기록과의 영구 연결, 일시)에서 초안 13절로 넘어가며, 서명할 때 다시 본인 확인(13.3), 서명의 의미(13.5), 이름과 의미와 일시의 표시(13.6), 서명 뒤 바뀐 기록의 처리(13.8)까지 적습니다.
공급자, 보안, 백업
초안 7.1은 공급자나 사내 IT에 맡겨도 이 부속서의 요구는 그대로이고 책임은 회사에 남는다고 하고, 7.2는 위험과 시스템의 중요도에 따라 공급자를 감사하거나 평가해, 그들이 한 일을 되풀이하지 않고 활용할 수 있는지 보라고 합니다. 7.3은 서비스 수준 협약(SLA)과 핵심 성과 지표(KPI)로 관리하라고 합니다. 초안 15절은 보안을 20개 항목으로 나눠 재해 복구, 망 분리와 방화벽, 적시 패치, USB 같은 장치의 통제, 인터넷에 열린 중요 시스템의 침투 시험, 인터넷을 거쳐 원격으로 접속할 때의 암호화된 연결을 다룹니다. 초안 16절은 백업 주기와 보관 기간을 위험에 따라 정하고(16.2), 복구 시험을 문서로 남기라고 합니다(16.6). 현행은 7.2의 한 문단으로 다룹니다.
지금 할 수 있는 것
초안은 바뀔 수 있어 지금 SOP를 초안에 맞춰 고칠 일은 아닙니다. 다만 공용 계정(FDA 데이터 완전성 Q&A 2018 5번), 감사 추적 검토(PIC/S PI 041-1 9.6절), 백업의 복구 확인(현행 7.2)처럼 지금의 문서도 이미 묻는 것부터 점검해 두면, 초안이 확정되었을 때 할 일이 줄어듭니다.
ValidCore에서는
ValidCore는 주요 승인 시점에 서명한 사람과 시각, 서명의 의미를 기록하고 설정 변경 이력도 감사 추적으로 남깁니다. 개인 계정으로 담당 프로젝트 범위만 열람하며, 역할에 따른 직무 분리를 지원하도록 개발하고 있습니다. 대응하는 규정과 신뢰의 원칙은 Compliance 쪽에 정리해 두었습니다.
ValidCore는 2027년에 함께할 PoC 참여 기업을 모집하고 있습니다. 상담을 예약해 주시면 흐름을 직접 보여 드립니다.